
A inteligência artificial está transformando a forma como empresas trabalham, vendem e tomam decisões. Mas existe uma dimensão dessa transformação que merece cada vez mais atenção: a capacidade de usar tecnologia para influenciar o comportamento humano.
Durante muito tempo, quando se falava em segurança digital, era comum pensar em senhas, antivírus, firewalls, sistemas de autenticação, backups e proteção de dados.
Esses recursos continuam sendo fundamentais.
Mas existe uma mudança importante acontecendo.
Os ataques estão ficando cada vez mais capazes de explorar não apenas vulnerabilidades tecnológicas, mas também vulnerabilidades humanas.
E, nesse cenário, surge uma pergunta importante para empresas de todos os tamanhos:
E se a próxima fronteira da segurança não estiver apenas nos sistemas que precisamos proteger, mas também nas decisões que tomamos?
É nesse espaço que começa a ganhar força uma nova abordagem: a Neurosegurança.
O cenário mudou
A inteligência artificial já faz parte da realidade dos negócios.
Pequenas e médias empresas utilizam ferramentas de IA para criar conteúdos, organizar informações, atender clientes, analisar dados, automatizar tarefas e apoiar decisões. O acesso a essas tecnologias está cada vez mais simples, tornando a IA uma ferramenta prática para empresas que buscam produtividade e competitividade.
Ao mesmo tempo, a mesma tecnologia pode ser utilizada para aumentar a capacidade de quem deseja enganar, persuadir ou manipular.
Um criminoso não precisa mais necessariamente escrever uma mensagem convincente sozinho.
A inteligência artificial pode ajudá-lo a produzir textos mais personalizados, criar diferentes versões de uma abordagem, imitar estilos de comunicação, gerar imagens, produzir áudios sintéticos e criar conteúdos capazes de parecer legítimos.
O problema, portanto, não é a inteligência artificial em si.
É a capacidade que ela oferece para ampliar a escala, a velocidade e a personalização da manipulação.
O NIST, instituto norte-americano de referência em tecnologia e segurança, já destaca que ataques potencializados por IA podem explorar pessoas por meio de comunicações mais realistas, incluindo manipulações de áudio e vídeo, além de campanhas de phishing altamente personalizadas.
Isso muda o jogo.
Da invasão de sistemas à manipulação de pessoas
Imagine a seguinte situação.
Uma pessoa recebe uma mensagem aparentemente enviada pelo proprietário da empresa:
“Preciso que você faça uma transferência com urgência. Estou em uma reunião e não consigo falar agora.”
O nome é conhecido.
A foto é verdadeira.
A linguagem parece familiar.
O pedido faz sentido dentro daquele contexto.
Existe urgência.
E a pessoa executa a ação.
Nenhum sistema precisou ser invadido.
A própria pessoa autorizou o acesso ou realizou a operação.
Esse é um dos pontos centrais da engenharia social: em vez de necessariamente quebrar uma barreira tecnológica, o atacante procura fazer com que alguém abra a porta por vontade própria.
O Sebrae já destaca a engenharia social como uma modalidade de ataque voltada à manipulação de pessoas para obtenção de informações sigilosas, inclusive por meio da personificação de colegas, fornecedores ou gestores.
Com a inteligência artificial, essa dinâmica pode ganhar uma nova dimensão.
A pergunta deixa de ser apenas:
“Meu sistema está protegido?”
E passa a incluir:
“Minha equipe está preparada para reconhecer uma tentativa sofisticada de manipulação?”
O elo humano não é o elo fraco
Existe um cuidado importante nessa discussão.
Falar sobre vulnerabilidade humana não significa culpar funcionários quando um incidente acontece.
Pelo contrário.
Se uma pessoa é enganada por uma comunicação cuidadosamente construída, isso não significa necessariamente que ela seja desatenta, pouco inteligente ou despreparada.
Significa que alguém pode ter explorado mecanismos normais de tomada de decisão.
Todos nós utilizamos atalhos mentais para lidar com a enorme quantidade de informações que recebemos diariamente.
Confiamos em pessoas conhecidas.
Respondemos a situações urgentes.
Reconhecemos autoridades.
Buscamos recompensas.
Evitamos ameaças.
Tomamos decisões com base no contexto.
Esses mecanismos são essenciais para a vida cotidiana.
O problema começa quando alguém aprende a explorá-los de forma deliberada.
Por isso, talvez seja mais adequado falar em superfície de decisão do que simplesmente em “erro humano”.
O que é Neurosegurança?
É nesse contexto que proponho o conceito de Neurosegurança.
A Neurosegurança pode ser compreendida como uma abordagem que busca integrar conhecimentos sobre comportamento humano, tomada de decisão, neurociência, engenharia social, inteligência artificial e segurança para compreender como pessoas e organizações podem ser influenciadas e como reduzir esses riscos.
Não se trata de substituir a cibersegurança.
Também não significa transformar gestores e colaboradores em especialistas em neurociência.
A proposta é ampliar o olhar.
A cibersegurança protege sistemas, redes, dispositivos, identidades e informações.
A Neurosegurança acrescenta outra pergunta:
Como os processos de decisão humana podem ser observados, influenciados e protegidos?
Essa perspectiva é especialmente relevante porque a segurança de uma organização não termina no momento em que a tecnologia está corretamente configurada.
Existe uma pessoa que recebe uma mensagem.
- Uma pessoa que atende uma ligação.
- Uma pessoa que aprova um pagamento.
- Uma pessoa que compartilha uma informação.
- Uma pessoa que acessa um documento.
- Uma pessoa que decide confiar.
E cada uma dessas decisões pode fazer parte da cadeia de segurança.
A decisão humana como superfície de ataque
Quando pensamos em segurança, costumamos imaginar uma barreira.
Mas podemos imaginar também uma jornada.
Um atacante pode primeiro observar uma pessoa ou uma empresa.
Depois, reunir informações.
Em seguida, preparar uma abordagem.
Então, criar uma situação capaz de gerar confiança, urgência, medo ou expectativa.
Finalmente, provocar uma decisão.
O resultado dessa decisão pode ser o acesso a uma informação, uma transferência financeira, a instalação de um programa ou a exposição de dados.
É possível representar essa dinâmica em cinco etapas:
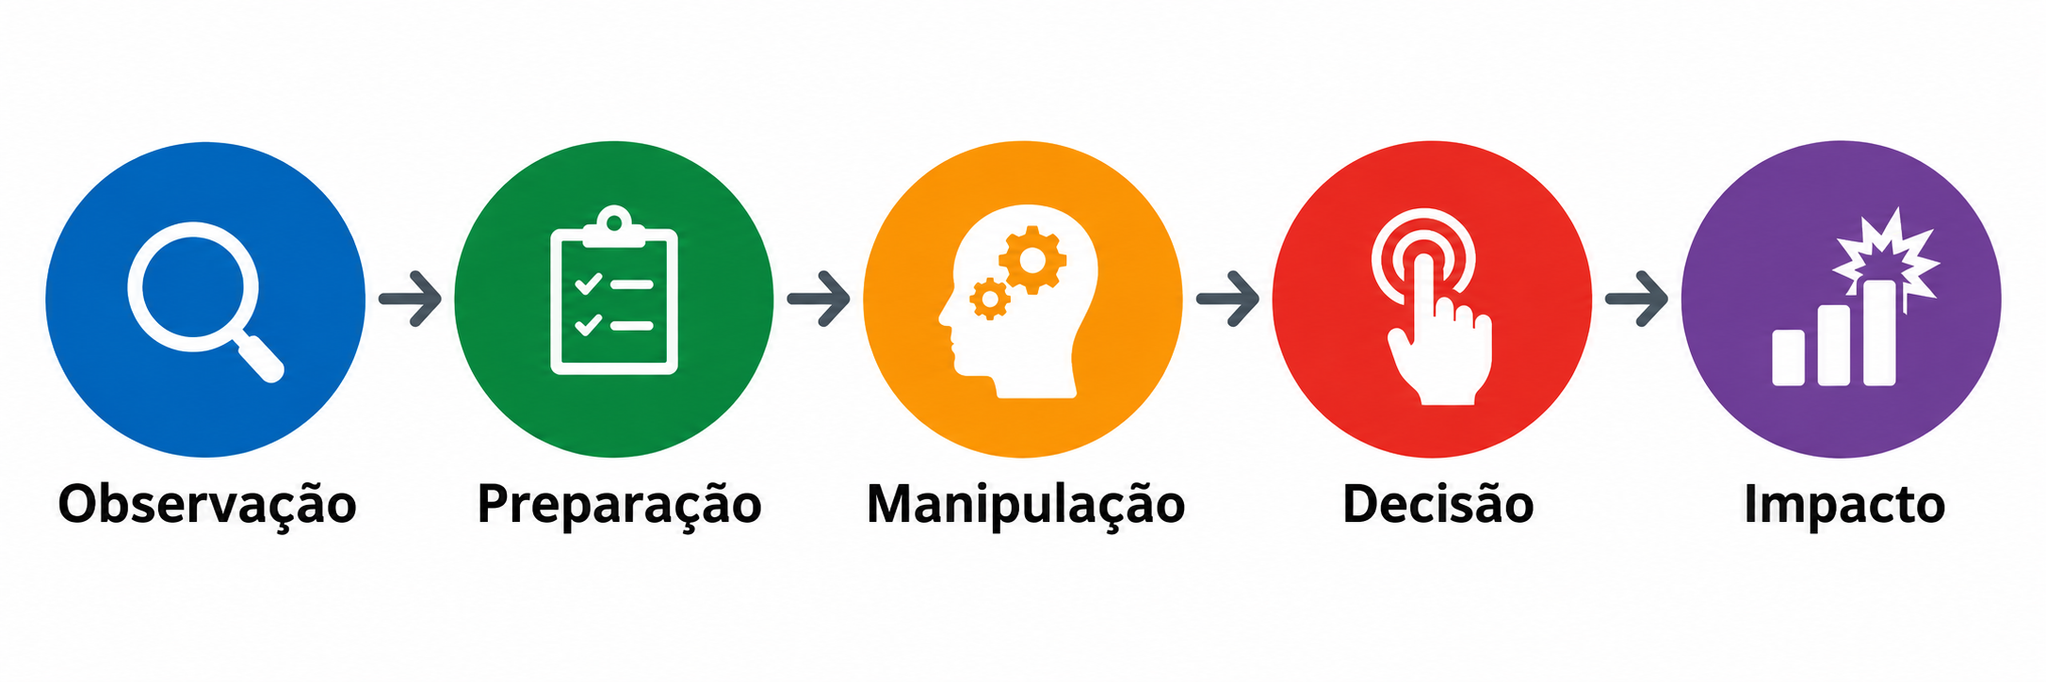
Essa é a Jornada do Ataque Invisível.
O termo “invisível” não significa que o ataque seja impossível de perceber.
Significa que, muitas vezes, quando a vítima percebe o que aconteceu, a decisão crítica já foi tomada.
Por que pessoas inteligentes também podem cair em golpes?
Essa é uma das perguntas mais importantes quando falamos de Neurosegurança.
Existe uma crença de que somente pessoas desatentas caem em golpes.
Na prática, essa visão pode ser perigosa.
A sofisticação de um ataque não é determinada apenas pela capacidade técnica do atacante. Ela também depende de sua capacidade de construir um contexto convincente.
Um profissional competente pode estar extremamente atento à segurança e, ainda assim, tomar uma decisão inadequada quando está diante de:
- uma situação de urgência;
- uma autoridade aparente;
- uma informação familiar;
- uma ameaça;
- uma oportunidade de recompensa;
- uma situação emocionalmente carregada;
- excesso de informações;
- pressão por produtividade.
A pesquisa do NIST sobre segurança centrada no ser humano, por exemplo, considera justamente o comportamento e o contexto do usuário na dificuldade de identificar determinadas tentativas de phishing.
Isso nos leva a uma mudança importante de perspectiva.
Em vez de perguntar: “Por que essa pessoa clicou?”
podemos perguntar: “O que estava acontecendo naquele contexto que tornou aquela decisão plausível?”
Essa segunda pergunta abre espaço para soluções muito mais inteligentes.
Segurança precisa fazer parte da cultura
Uma empresa pode investir em tecnologia, criar políticas e realizar treinamentos.
Mas se o ambiente organizacional transmite a mensagem de que “não podemos parar o processo”, “precisamos responder rapidamente” ou “questionar o chefe é inadequado”, determinadas situações podem continuar representando risco.
Por isso, a Neurosegurança também envolve cultura.
Uma organização madura em segurança precisa criar espaço para comportamentos como:
parar, questionar, verificar e decidir.
- Se uma solicitação parece diferente do padrão, o colaborador precisa saber que pode verificar.
- Se uma transferência parece urgente demais, deve existir um procedimento de confirmação.
- Se uma mensagem parece vir de um executivo, é importante haver mecanismos para validar a identidade.
- Se alguém comete um erro, comunicar rapidamente o ocorrido deve ser mais importante do que esconder o problema por medo de punição.
A segurança deixa, então, de ser apenas uma questão do departamento de tecnologia.
Ela passa a fazer parte da gestão.
O que pequenas empresas podem fazer?
A boa notícia é que uma abordagem mais humana da segurança não exige necessariamente grandes investimentos.
O primeiro passo é reconhecer que pessoas e processos fazem parte da superfície de risco da organização.
Algumas perguntas podem ajudar:
1. Quais decisões podem gerar prejuízo financeiro imediato?
Identifique pagamentos, transferências, alterações cadastrais e outras ações sensíveis.
2. Quem está autorizado a solicitar essas ações?
Defina responsabilidades e formas de validação.
3. Como a empresa confirma uma solicitação fora do padrão?
Uma segunda verificação pode interromper muitos ataques.
4. As pessoas sabem identificar situações de pressão?
Urgência, autoridade, medo e recompensa podem ser utilizados para influenciar decisões.
5. Existe um ambiente em que as pessoas podem questionar?
Questionar uma solicitação incomum não deve ser tratado como falta de confiança.
Pode ser um comportamento de segurança.
6. O treinamento aborda apenas tecnologia?
É importante também discutir comportamento, contexto e tomada de decisão.
7. A empresa sabe o que fazer quando alguém percebe um possível golpe?
Uma resposta rápida pode reduzir significativamente o impacto de um incidente.
O futuro da segurança será cada vez mais humano
A inteligência artificial está criando oportunidades extraordinárias para os negócios.
Ela pode ajudar pequenas empresas a ganhar produtividade, automatizar tarefas, melhorar o atendimento e apoiar decisões.
Mas justamente porque a tecnologia está se tornando mais acessível, precisamos aprender a lidar também com seus novos riscos.
A próxima geração de segurança não será construída apenas com ferramentas mais sofisticadas.
Será construída também com pessoas mais preparadas para reconhecer contextos de manipulação e organizações capazes de criar processos que favoreçam decisões seguras.
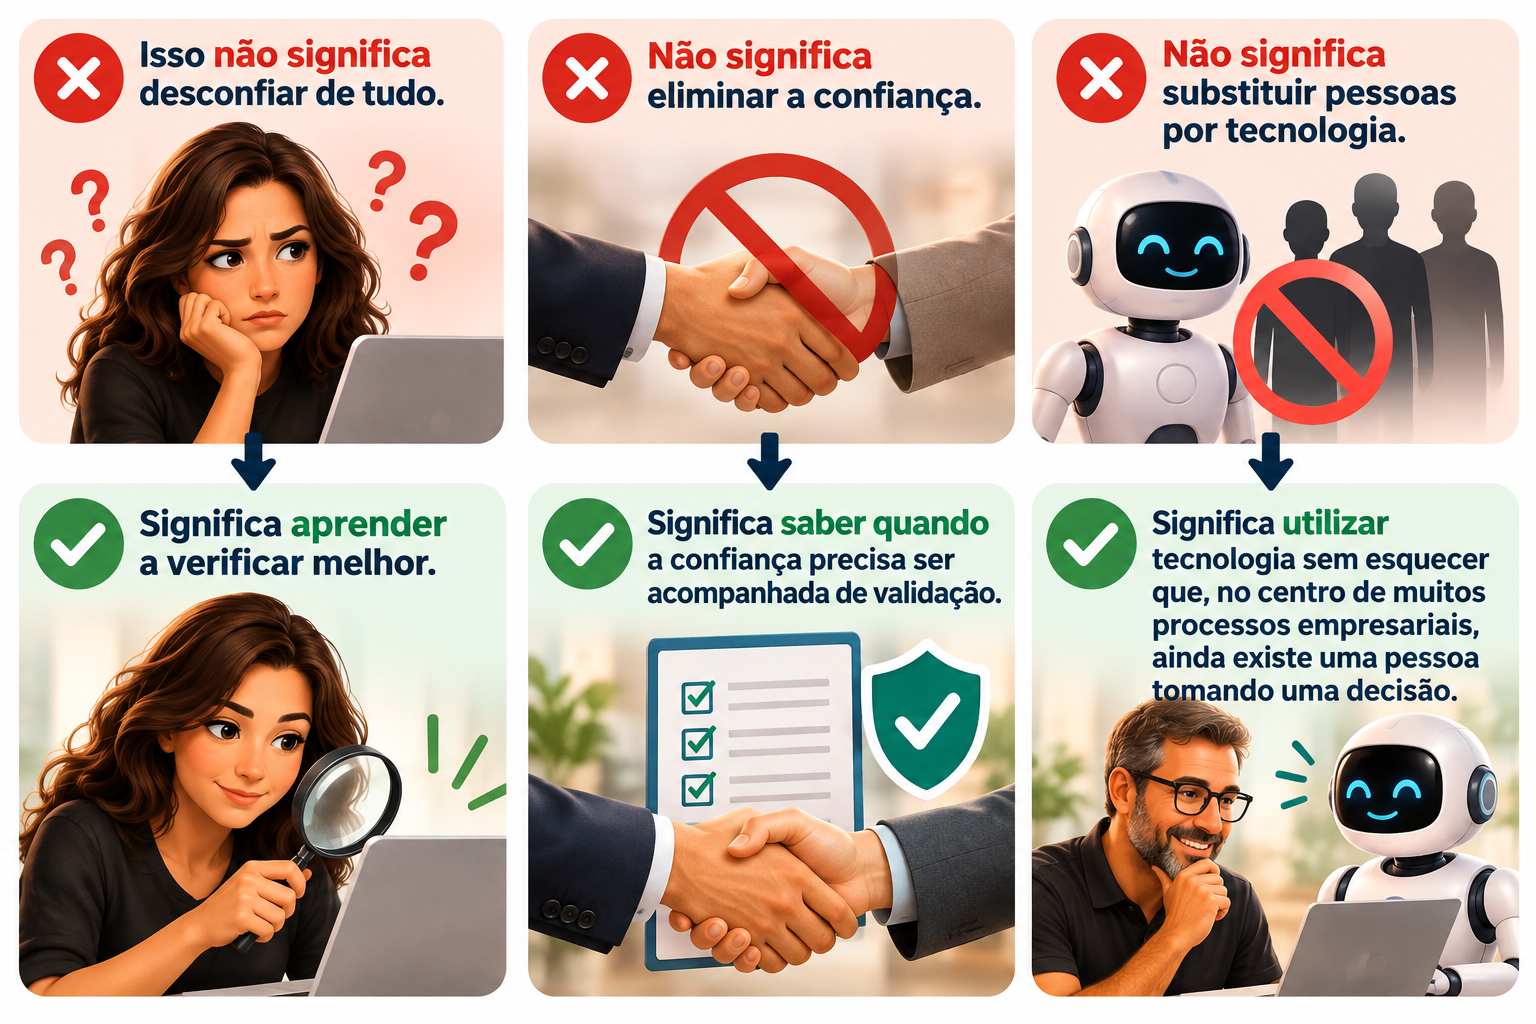
Significa utilizar tecnologia sem esquecer que, no centro de muitos processos empresariais, ainda existe uma pessoa tomando uma decisão.
Neurosegurança: proteger também a decisão
A segurança digital passou por uma transformação profunda.
Primeiro, aprendemos a proteger dispositivos.
Depois, redes.
Dados.
Identidades.
Sistemas.
Agora, diante da evolução da inteligência artificial e da engenharia social, precisamos ampliar novamente nossa visão.
Precisamos proteger também as decisões.
A Neurosegurança nasce dessa necessidade: aproximar segurança, tecnologia e comportamento humano para compreender uma dimensão do risco que muitas vezes permanece invisível até que o prejuízo aconteça.
Porque talvez a pergunta mais importante para a segurança empresarial nos próximos anos não seja apenas:
“Como protegemos nossos sistemas?”
Mas também:
“Como protegemos as pessoas quando alguém tenta manipular suas decisões?”
Essa é uma conversa que está apenas começando.
E ela será cada vez mais necessária.
Edvania Santos

Edvania Santos atua na interseção entre inteligência artificial, governança, comportamento humano e segurança, com foco em Neurosegurança e nos impactos da IA sobre a tomada de decisão. É especialista em Gestão de Recursos Humanos, possui formação em Neurociência e Comunicação Empresarial, Governança Corporativa e certificações em Gestão de Projetos e Análise de Dados pelo Google. É graduanda em bacharelado de IA na UNIVESP. Sua abordagem de Neurosegurança busca ampliar a discussão sobre segurança digital a partir de uma perspectiva centrada no comportamento humano, na tomada de decisão e nos novos riscos trazidos pela inteligência artificial.