
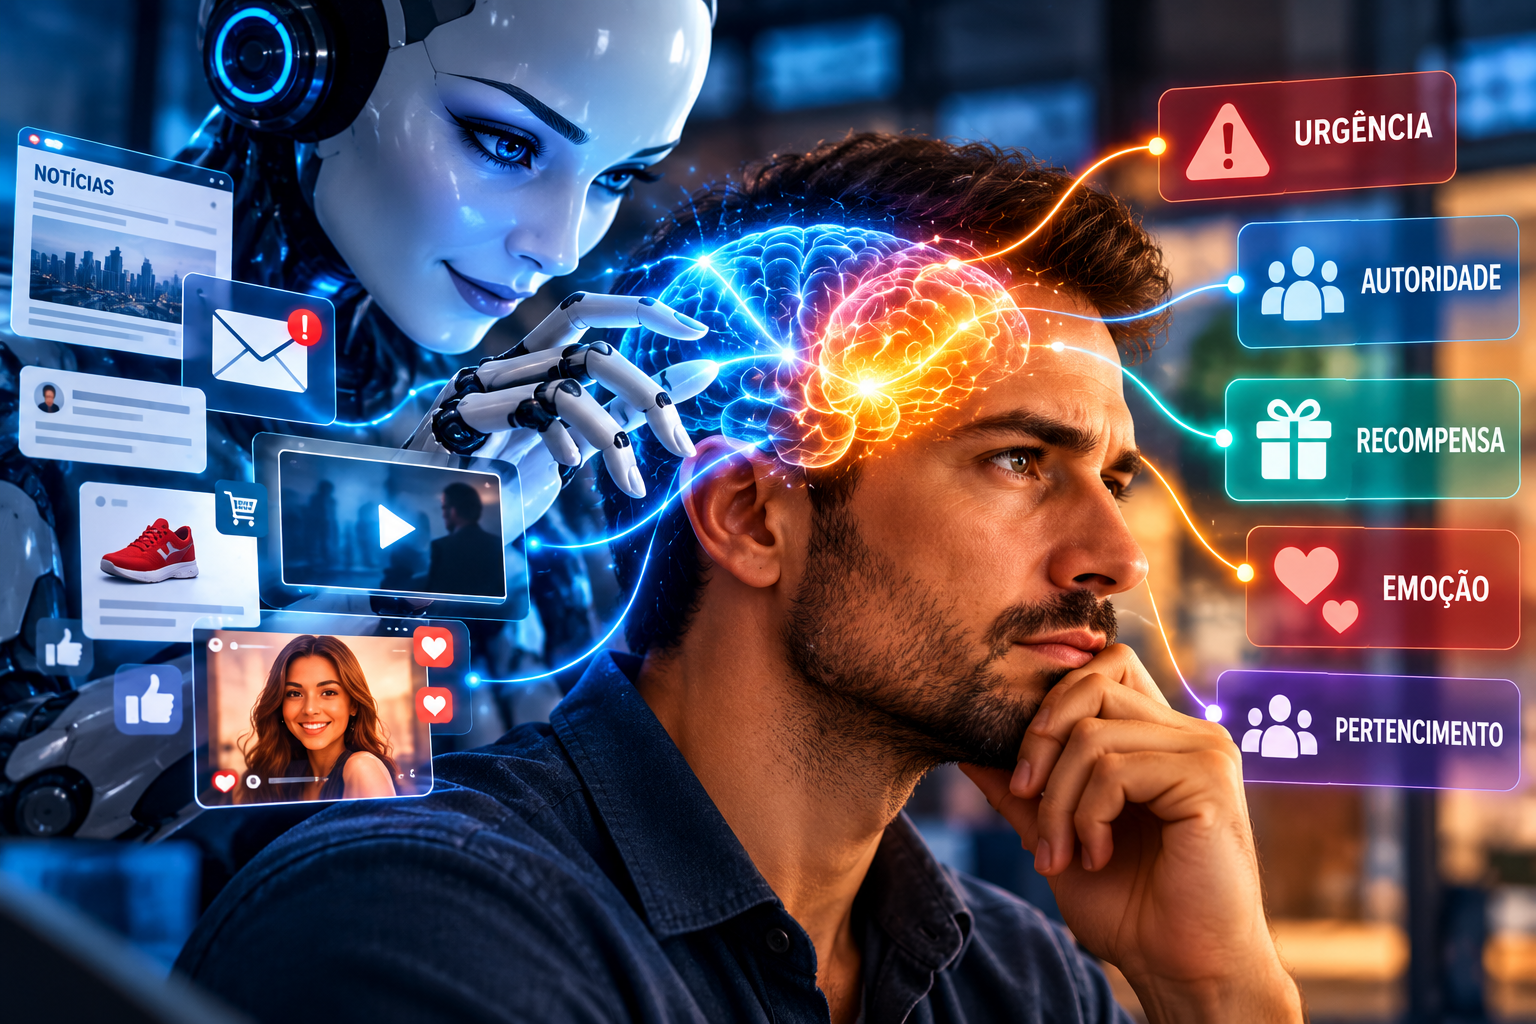
Imagine receber uma mensagem do seu diretor.
O nome é familiar.
A foto é a mesma.
A maneira de escrever parece correta.
A mensagem diz: “Preciso que você resolva isso ainda hoje. É urgente. Depois conversamos.”
Poucos minutos depois, chega um áudio.
A voz parece ser exatamente a do seu diretor.
Ele explica que está em uma reunião, pede que você faça uma transferência e solicita discrição porque o assunto é confidencial.
Você poderia desconfiar?
Talvez.
Mas e se, além da voz, a pessoa soubesse o nome do fornecedor, conhecesse o projeto em andamento e soubesse que sua empresa realmente está negociando aquele contrato?
Nesse cenário, o ataque não começa necessariamente no computador.
Começa na percepção. E é justamente essa transformação que a inteligência artificial está trazendo para a engenharia social.
A inteligência artificial mudou o jogo da engenharia social
A engenharia social não nasceu com a inteligência artificial.
Há décadas, criminosos utilizam técnicas de manipulação para convencer pessoas a fornecer informações, realizar pagamentos, clicar em links ou permitir acesso a sistemas.
O phishing, por exemplo, utiliza mensagens que aparentam vir de uma fonte legítima para induzir a vítima a realizar determinada ação. O FBI descreve também variações como smishing, por mensagens de texto, e vishing, por voz.
O que está mudando é a capacidade de produzir esse tipo de abordagem com mais velocidade, escala e personalização.
A IA pode ajudar a criar textos mais convincentes, adaptar uma mensagem a determinado contexto, produzir imagens, gerar vozes sintéticas e criar conteúdos que imitam pessoas ou organizações.
O NIST aponta justamente esse movimento ao destacar que ataques potencializados por IA podem utilizar comunicações mais realistas, manipulação de áudio e vídeo e páginas maliciosas altamente convincentes.
Isso significa que uma característica que antes podia denunciar um golpe — como um texto mal escrito ou uma mensagem genérica — pode deixar de existir.
- O golpe pode chegar bem escrito.
- Pode chegar personalizado.
- Ou pode chegar no momento certo.
- Ou pode chegar usando informações verdadeiras.
E pode chegar pela voz de alguém que você conhece.
O problema não é apenas acreditar em uma mentira
Quando pensamos em golpes, costumamos imaginar uma mentira.
Mas os ataques mais sofisticados podem funcionar de outra maneira. Eles misturam verdade e contexto para produzir uma conclusão falsa.
Imagine, por exemplo, que uma empresa esteja realmente negociando com determinado fornecedor.
O nome do fornecedor é público. O nome do responsável pelo financeiro aparece no LinkedIn.A empresa publicou recentemente que está expandindo suas operações.
Um executivo participou de um evento e comentou sobre um novo projeto. Todas essas informações são verdadeiras.
Um atacante pode reunir parte delas e construir uma comunicação falsa, mas extremamente plausível.
É aí que surge um problema importante:a vítima não está necessariamente diante de uma informação absurda.
Ela está diante de uma história que faz sentido. E histórias que fazem sentido são muito mais difíceis de questionar.
Quando a personalização aumenta o poder da manipulação
Durante muito tempo, uma mensagem fraudulenta podia ser facilmente identificada porque era genérica.
“Prezado cliente, sua conta será bloqueada.”
Hoje, uma abordagem pode ser muito mais específica. “Mariana, conforme conversamos na reunião de terça-feira sobre o contrato da empresa X, preciso que você valide o novo documento antes das 17h.”
A diferença é enorme.
A primeira mensagem exige que a vítima construa a conexão.
A segunda já chega com uma narrativa pronta.
O NIST vem pesquisando justamente o papel do contexto na dificuldade humana de identificar phishing. Sua abordagem de human-centered cybersecurity considera não apenas características da mensagem, mas também o contexto do destinatário.
Isso nos ajuda a compreender uma questão fundamental: não basta analisar a mensagem; precisamos analisar a situação na qual a mensagem chega.
A confiança também pode ser manipulada
Confiança é essencial para qualquer empresa funcionar.
Precisamos confiar em colegas, fornecedores, clientes, gestores e parceiros.
Se cada interação exigisse uma investigação completa, a produtividade seria inviável.
Por isso, o problema não é confiar.
O problema é quando alguém consegue imitar os sinais que normalmente utilizamos para decidir em quem confiar.
- Nome.
- Foto.
- Voz.
- Cargo.
- Linguagem.
- Contexto.
- Histórico.
- Relacionamento.
A inteligência artificial pode contribuir para reproduzir alguns desses sinais com um nível de realismo cada vez maior.
Em 2025, o FBI alertou sobre campanhas nas quais criminosos utilizaram mensagens de texto e vozes geradas por IA para se passar por autoridades e estabelecer confiança antes de tentar obter informações, acesso ou recursos.
A tecnologia, portanto, não precisa criar uma identidade completamente nova. Ela pode ajudar a imitar uma identidade que já possui credibilidade.
O ataque começa antes da mensagem
Aqui está uma mudança de perspectiva importante.
Muitas vezes pensamos no golpe a partir do momento em que a vítima recebe uma mensagem.
Mas podemos imaginar uma etapa anterior.
Antes de enviar qualquer comunicação, o atacante pode procurar informações sobre a empresa e as pessoas que nela trabalham.
- Redes sociais.
- Sites institucionais.
- Eventos.
- Cargos.
- Projetos.
- Fornecedores.
- Clientes.
- Relacionamentos profissionais.
Informações públicas podem ajudar a construir um contexto.
Depois vem a preparação da abordagem.
E só então acontece a manipulação.
Por isso, proponho observar o ataque como uma jornada.
A Jornada do Ataque Invisível
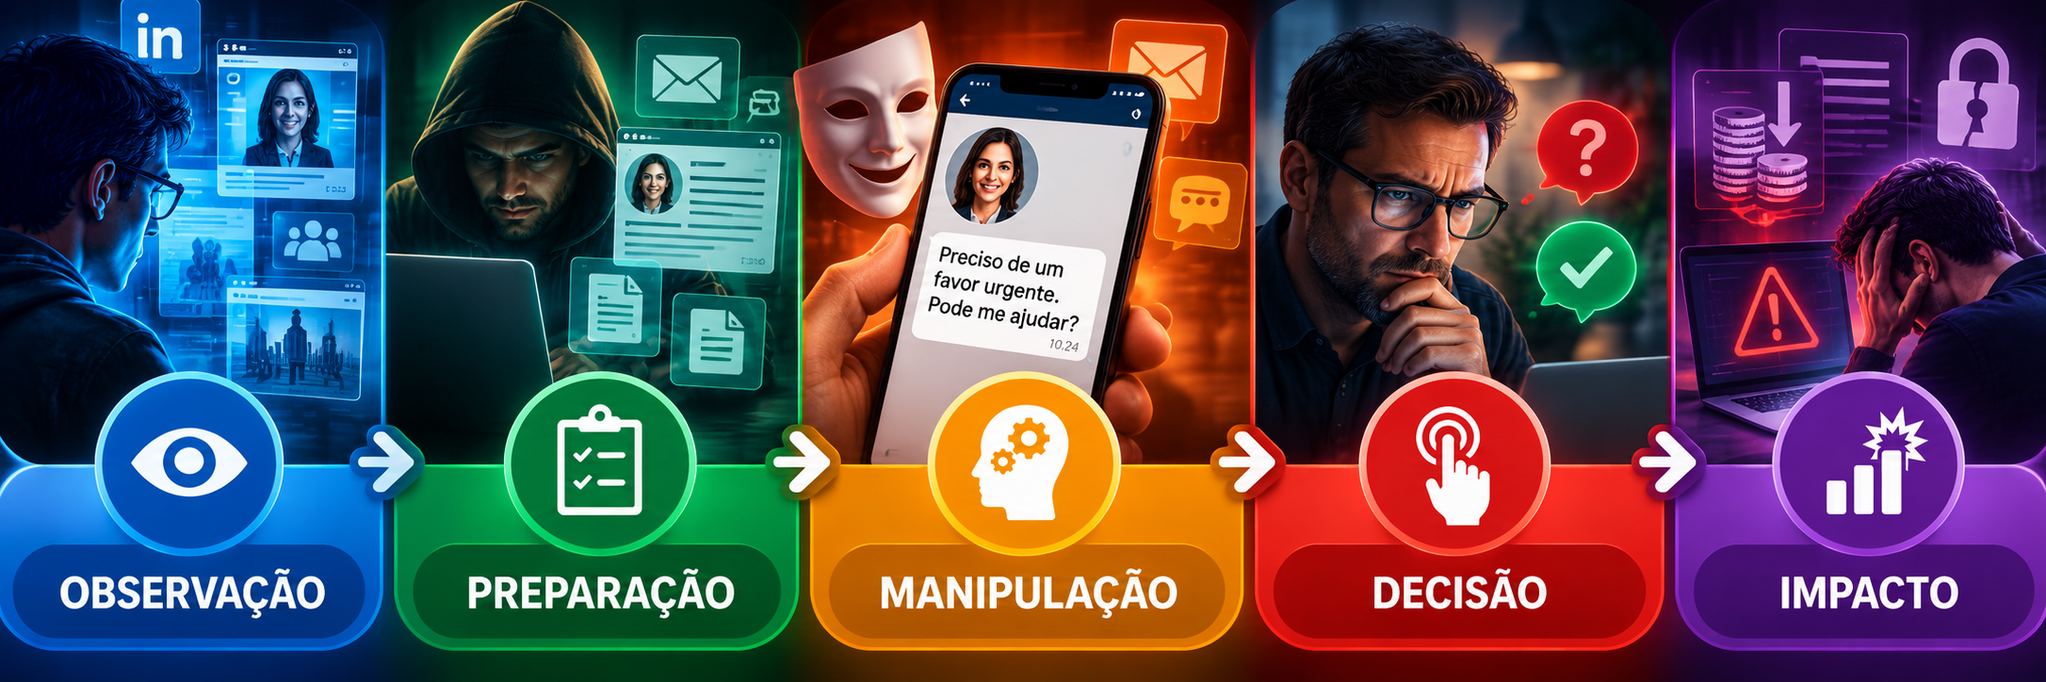
Essa sequência ajuda a enxergar algo que normalmente fica escondido.
O momento em que a vítima clica ou transfere dinheiro é apenas uma parte do processo.
O ataque pode ter começado muito antes.
1. Observação
Primeiro, existe a busca por informações.
- Quem são as pessoas?
- Quem ocupa posições de autoridade?
- Quem trabalha no financeiro?
- Quem pode aprovar pagamentos?
- Quem está envolvido em determinado projeto?
- Quais fornecedores existem?
- Quais informações aparecem publicamente?
Nesse estágio, talvez nada pareça um ataque.
É apenas coleta de informação.
Mas informação pode se transformar em contexto.
2. Preparação
Depois, as informações podem ser organizadas para construir uma abordagem.
O atacante precisa decidir:
- Quem será abordado?
- Qual identidade será utilizada?
- Qual assunto será utilizado?
- Qual canal será mais convincente?
- Qual momento será mais oportuno?
A IA pode ajudar a acelerar parte desse processo, especialmente na criação e adaptação de conteúdos.
O objetivo não é necessariamente produzir uma mensagem perfeita.
É produzir uma mensagem que pareça pertencer àquele contexto.
3. Manipulação
Agora acontece a tentativa de influenciar a pessoa.
Pode aparecer uma solicitação de urgência.
- Uma ameaça.
- Uma oportunidade.
- Uma autoridade.
- Uma recompensa.
- Um pedido de confidencialidade.
- Uma situação emocional.
Ou uma combinação desses elementos.
O FBI, ao orientar empresas sobre Business Email Compromise, chama atenção justamente para solicitações aparentemente legítimas e para a pressão por agir rapidamente.
A manipulação funciona melhor quando não parece manipulação.
4. Decisão
Chegamos ao ponto crítico.
A pessoa decide.
- Clica.
- Responde.
- Compartilha.
- Autoriza.
- Paga.
- Baixa.
- Confia.
É aqui que normalmente concentramos a responsabilidade.
Mas existe uma pergunta melhor:
O que aconteceu antes dessa decisão?
Essa é uma das perguntas centrais da Neurosegurança.
5. Impacto
Depois da decisão vem a consequência pode:
- ser financeira.
- envolver dados.
- comprometer uma conta.
- gerar acesso indevido.
- atingir clientes.
- afetar a reputação da empresa.
- abrir caminho para novos ataques.
O FBI classifica o Business Email Compromise como um dos crimes online de maior impacto financeiro e mostra como criminosos podem utilizar informações obtidas para tornar pedidos fraudulentos mais convincentes.
Por isso, o impacto não está necessariamente relacionado apenas ao clique.
Está relacionado à decisão que aquele clique tornou possível.
A IA está tornando o ataque mais humano
Existe uma aparente contradição aqui.
Estamos falando de tecnologia extremamente sofisticada, mas o objetivo pode ser explorar comportamentos humanos extremamente básicos.
- Confiança.
- Medo.
- Urgência.
- Curiosidade.
- Reconhecimento.
- Desejo de ajudar.
- Busca por recompensa.
- Respeito à autoridade.
A tecnologia pode ficar cada vez mais sofisticada enquanto a estratégia continua sendo essencialmente humana: fazer alguém acreditar em alguma coisa e agir de acordo com essa crença.
É por isso que simplesmente ensinar alguém a “identificar um e-mail falso” pode não ser suficiente.
Precisamos preparar as pessoas para reconhecer situações de manipulação.
E se a mensagem for verdadeira?
Essa é uma das questões mais interessantes da nova realidade. Imagine que um funcionário receba uma mensagem verdadeira do seu chefe.
- A voz é verdadeira.
- O número é verdadeiro.
- A conta é verdadeira.
- Mas o pedido é incomum.
O que fazer?
Esse exemplo mostra que a segurança não pode depender exclusivamente de identificar conteúdo falso.
Às vezes, a informação é verdadeira.
O risco está na ação solicitada.
Por isso, procedimentos de confirmação continuam sendo importantes.
Uma mudança de conta bancária precisa ser verificada.
Uma solicitação financeira fora do padrão precisa de confirmação.
Um pedido urgente e excepcional precisa de uma segunda camada de validação.
Não porque devemos desconfiar de todos.
Mas porque processos seguros não dependem exclusivamente da confiança individual.
O ser humano não é o elo fraco
Essa discussão também precisa superar uma ideia antiga: a de que o ser humano é simplesmente “o elo mais fraco” da segurança.
Essa expressão pode levar a uma consequência perigosa.
Se alguém cair em um golpe, a organização pode concluir apenas:
“Precisamos treinar melhor essa pessoa.”
Mas talvez a pergunta devesse ser: “Por que o nosso processo permitiu que uma única decisão humana produzisse esse impacto?”
Essa mudança é significativa.
- Em vez de procurar culpados, procuramos compreender o sistema.
- Em vez de apenas treinar pessoas para desconfiar, criamos mecanismos para facilitar decisões seguras.
- Em vez de exigir atenção perfeita, desenhamos processos que considerem as limitações humanas.
Essa é uma das bases de uma abordagem centrada no ser humano para segurança.
Como uma empresa pode começar a se proteger?
Não existe uma solução única. Tecnologia, processos e comportamento precisam trabalhar juntos.
Mas algumas perguntas já podem provocar uma mudança:
1. Toda solicitação financeira fora do padrão possui uma etapa de confirmação?
2. Existe uma maneira independente de verificar a identidade de quem fez uma solicitação?
3. Os colaboradores sabem que podem interromper uma ação quando algo parece estranho?
4. A empresa possui processos que dependem excessivamente da confiança em uma única pessoa?
5. As informações públicas sobre a empresa e seus colaboradores estão sendo utilizadas sem critério?
6. Os treinamentos abordam situações reais ou apenas listas de “faça e não faça”?
7. A empresa treina as pessoas para reconhecer pressão, urgência e manipulação?
Essas perguntas não substituem as medidas tradicionais de cibersegurança. Elas ampliam o campo de visão.
Da segurança da informação à segurança da decisão
A inteligência artificial está tornando a engenharia social mais escalável e sofisticada.
Mas talvez sua maior transformação não esteja na criação de golpes mais convincentes.
Está na possibilidade de construir abordagens cada vez mais adaptadas à pessoa que está sendo manipulada.
E isso nos obriga a mudar a pergunta.
Não basta perguntar: “Como impedir que um criminoso entre no sistema?”
Precisamos perguntar também: Como impedir que uma pessoa seja conduzida a abrir uma porta que deveria permanecer fechada?”
Essa é a fronteira que a Neurosegurança procura explorar. A proposta não é substituir a cibersegurança.
É acrescentar uma camada de compreensão sobre comportamento, contexto e tomada de decisão.
Porque, em um mundo em que uma inteligência artificial pode ajudar alguém a imitar uma voz, construir uma narrativa ou personalizar uma abordagem, segurança também significa saber reconhecer quando uma decisão está sendo conduzida por alguém que não deveria estar conduzindo essa decisão.
O ataque invisível começa antes do clique
Talvez o momento mais importante de um ataque não seja quando alguém clica.
Pode ser minutos, horas ou até dias antes.
- Quando alguém observa.
- Quando uma informação é coletada.
- Quando uma narrativa é construída.
- Quando a confiança começa a ser estabelecida.
- Quando a urgência aparece.
- Quando a pessoa sente que precisa agir.
O clique é apenas o ponto visível de uma jornada que começou muito antes.
É por isso que preparar pessoas para a era da IA exige mais do que ensinar tecnologia. Exige compreender como pessoas percebem, confiam, interpretam informações e tomam decisões.
Porque, quando a tecnologia aprende a falar a linguagem da persuasão, proteger a decisão humana passa a ser parte da segurança.
.
Edvania Santos

Edvania Santos atua na interseção entre inteligência artificial, governança, comportamento humano e segurança, com foco em Neurosegurança e nos impactos da IA sobre a tomada de decisão. É especialista em Gestão de Recursos Humanos, possui formação em Neurociência e Comunicação Empresarial, Governança Corporativa e certificações em Gestão de Projetos e Análise de Dados pelo Google. É graduanda em bacharelado de IA na UNIVESP. Sua abordagem de Neurosegurança busca ampliar a discussão sobre segurança digital a partir de uma perspectiva centrada no comportamento humano, na tomada de decisão e nos novos riscos trazidos pela inteligência artificial.